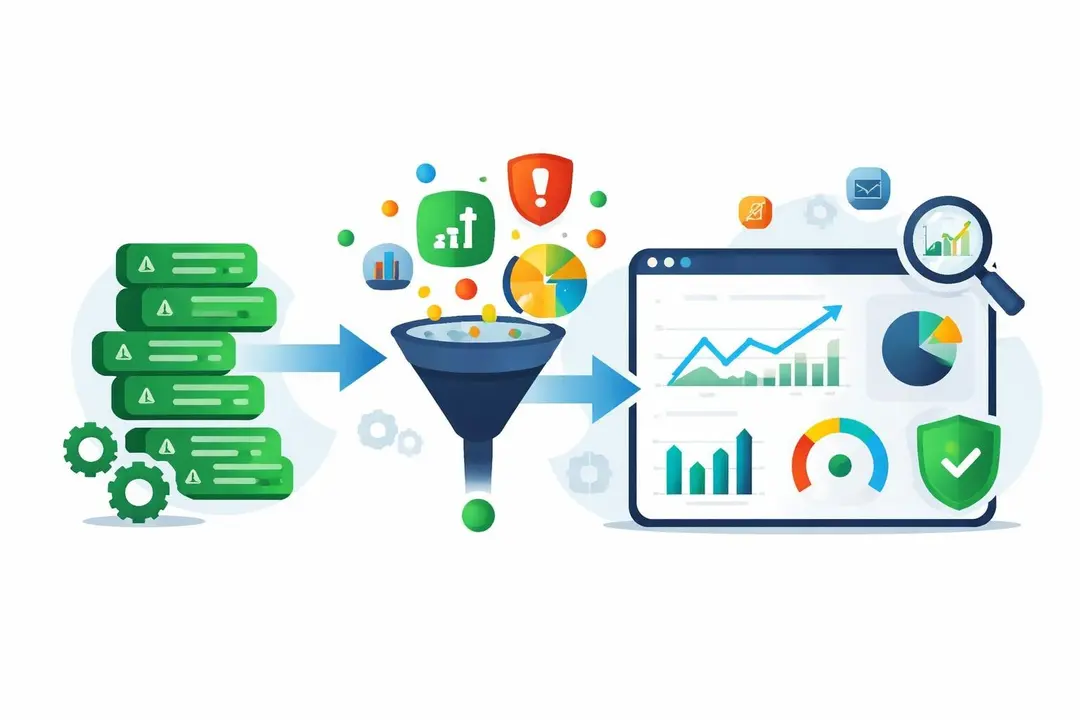
Capire il comportamento del tuo web server è fondamentale per mantenere un sito ad alte prestazioni. Uno strumento di analisi dei log di NGINX trasforma i log grezzi del server in informazioni utili, rivelando andamenti del traffico, minacce alla sicurezza, colli di bottiglia nelle prestazioni e comportamento degli utenti. Per le aziende europee che gestiscono un’infrastruttura digitale, scegliere il giusto approccio all’analisi dei log garantisce il rispetto dei principi di protezione dei dati senza rinunciare all’eccellenza operativa. Questa guida illustra le funzionalità essenziali, le strategie di implementazione e le buone pratiche per l’analisi dei log di NGINX nel 2026.
Perché l’analisi dei log di NGINX è importante per le aziende europee
NGINX alimenta circa il 33% di tutti i siti web del mondo ed è quindi uno dei web server più diffusi. Ogni richiesta, errore e transazione genera voci di log che contengono informazioni preziose sulla tua presenza digitale.
I principali vantaggi di un’analisi sistematica dei log sono:
- Ottimizzazione delle prestazioni, individuando gli endpoint lenti e le richieste che consumano più risorse
- Monitoraggio della sicurezza, rilevando schemi sospetti, traffico di bot e potenziali attacchi
- Informazioni sul comportamento degli utenti, che mostrano i percorsi reali dei visitatori nelle tue proprietà digitali
- Verifica della conformità, per assicurarti che il trattamento dei dati rispetti i requisiti normativi
- Pianificazione dell’infrastruttura basata sui reali andamenti del traffico e sull’utilizzo delle risorse
Le aziende europee devono tenere conto di aspetti specifici quando elaborano i log del server. I requisiti di sovranità dei dati impongono che i log contenenti informazioni sui visitatori restino sotto la giurisdizione dell’UE. A differenza delle piattaforme di analytics tradizionali, che possono elaborare i dati su infrastrutture statunitensi, uno strumento di analisi dei log di NGINX configurato correttamente può funzionare interamente all’interno di data center europei.
La complessità delle applicazioni web moderne richiede più della semplice consultazione dei log. I log grezzi di NGINX contengono timestamp, indirizzi IP, metodi di richiesta, codici di stato, user agent e referrer: ogni dato contribuisce a un quadro completo dello stato del sistema e del coinvolgimento degli utenti.
Le funzionalità essenziali di uno strumento di analisi dei log di NGINX
Per scegliere lo strumento di analisi dei log di NGINX più adatto bisogna valutarne le funzionalità rispetto alle proprie esigenze operative. Il mercato offre soluzioni che vanno dalle semplici utility da riga di comando alle piattaforme enterprise complete.
Elaborazione in tempo reale
Le operazioni web moderne richiedono una visibilità immediata sul comportamento del server. Un buon strumento di analisi dei log di NGINX deve elaborare i log con una latenza minima, così che i team possano intervenire sugli incidenti prima che abbiano un impatto significativo sugli utenti.
Funzionalità | Strumenti di base | Piattaforme avanzate |
|---|---|---|
Ritardo di elaborazione | 5-15 minuti | Meno di 60 secondi |
Configurazione degli avvisi | Limitata | Soglie personalizzabili |
Analisi storica | Da giorni a settimane | Da mesi ad anni |
Conservazione dei dati | Solo archiviazione locale | Centralizzata con archiviazione |
L’analisi in tempo reale diventa particolarmente critica quando si monitorano picchi di traffico, si rilevano incidenti di sicurezza o si convalidano modifiche dopo un rilascio. Gli strumenti che elaborano i log in batch ogni pochi minuti possono perdere eventi brevi ma significativi.
Riconoscimento di schemi e rilevamento delle anomalie
L’analisi avanzata dei log va oltre la semplice aggregazione. Le ricerche sulle metodologie di parsing dei log dimostrano che approcci efficienti basati su n-grammi possono individuare schemi all’interno di enormi volumi di log, facendo emergere anomalie che indicano minacce alla sicurezza o un calo delle prestazioni.
Le principali capacità di rilevamento degli schemi includono:
- Individuazione di frequenze di richiesta insolite da specifici indirizzi IP
- Riconoscimento delle firme di attacco più comuni nei parametri degli URL
- Rilevamento del peggioramento dei tempi di risposta di specifici endpoint
- Scoperta di schemi di scansione che pesano sulle risorse del server
Gli strumenti più evoluti usano algoritmi di machine learning per stabilire un comportamento di riferimento e segnalare automaticamente gli scostamenti. Questo approccio riduce i falsi positivi e garantisce che gli incidenti reali ricevano la giusta attenzione.
Strategie di implementazione per l’analisi dei log
L’adozione di uno strumento di analisi dei log di NGINX comporta decisioni tecniche su architettura, flusso dei dati e integrazione con l’infrastruttura di monitoraggio esistente.
Analisi centralizzata o distribuita
Le organizzazioni che gestiscono più istanze di NGINX devono scegliere se analizzare i log localmente su ogni server o aggregarli in un punto centrale. Le soluzioni di gestione dei log in cloud offrono una visibilità centralizzata su infrastrutture distribuite, mantenendo la sovranità dei dati grazie a opzioni di hosting europee.
Vantaggi dell’analisi centralizzata:
- Vista unificata su tutti i web server e i load balancer
- Correlazione degli eventi tra i diversi componenti dell’infrastruttura
- Audit di conformità semplificati grazie a un unico archivio di dati
- Minore carico operativo grazie a strumenti consolidati
Aspetti da considerare per l’analisi distribuita:
- Minore consumo di banda di rete
- Funzionamento garantito anche in caso di partizioni di rete
- Meno singoli punti di guasto
- Costi operativi potenzialmente più bassi per installazioni di piccole dimensioni
Per le aziende europee attente alla sovranità dei dati, è fondamentale che l’infrastruttura di aggregazione dei log resti sotto la giurisdizione dell’UE. La piattaforma EuroMetrics dimostra come un’infrastruttura di analytics possa funzionare interamente da data center europei a Parigi, Francoforte e Amsterdam, mantenendo i dati operativi sensibili nella giurisdizione appropriata.
Ottimizzazione del formato dei log
NGINX supporta diversi formati di log, dal formato combined standard a strutture personalizzate pensate per esigenze di analisi specifiche. Ottimizzare il formato dei log prima di implementare gli strumenti di analisi migliora l’efficienza dell’elaborazione e la profondità delle analisi.
Il formato combined standard include:
- Indirizzo IP remoto
- Data e ora della richiesta
- Metodo HTTP e percorso
- Codice di stato
- Dimensione della risposta
- URL del referrer
- Stringa user agent
Valuta di arricchire i formati predefiniti con campi aggiuntivi come il tempo di elaborazione della richiesta, il tempo di risposta dell’upstream o header personalizzati rilevanti per l’architettura della tua applicazione. Questo investimento iniziale ripaga quando devi diagnosticare problemi di prestazioni o capire gli schemi di comportamento degli utenti.
Informazioni sulla sicurezza grazie all’analisi dei log
I web server sono costantemente sottoposti a scansioni automatiche e ad attacchi mirati. Uno strumento di analisi dei log di NGINX è la tua prima linea di difesa: individua le attività malevole prima che compromettano l’infrastruttura.
Rilevamento e gestione dei bot
Non tutto il traffico automatizzato merita lo stesso trattamento. I crawler dei motori di ricerca devono poter accedere ai tuoi contenuti per indicizzarli, mentre i bot malevoli consumano risorse e possono cercare vulnerabilità.
Caratteristiche dei bot legittimi:
- Rispetto delle direttive di robots.txt
- Frequenza di richieste ragionevole
- Identificazione tramite stringhe user agent standard
- Richieste concentrate sui contenuti accessibili pubblicamente
Indicatori di bot malevoli:
- Raffiche di richieste a una velocità superiore a quella di un essere umano
- Tentativi di accesso a URL di amministrazione o directory nascoste
- Falsificazione o rotazione dello user agent
- Richieste verso percorsi notoriamente vulnerabili
Le piattaforme di sicurezza collaborativa mostrano come l’analisi dei log possa alimentare reti di threat intelligence più ampie, condividendo gli schemi di attacco tra organizzazioni nel rispetto della privacy.
Riconoscimento degli schemi di attacco
Gli attacchi web più comuni lasciano firme riconoscibili nei log di NGINX. I tentativi di SQL injection compaiono come caratteri insoliti nei parametri degli URL, mentre gli attacchi di directory traversal mostrano sequenze ripetute di “../”. I tentativi di cross-site scripting includono tag script o eventi JavaScript nelle stringhe di richiesta.
Un buon strumento di analisi dei log di NGINX automatizza il rilevamento di questi schemi e genera avvisi quando l’attività supera le soglie di riferimento. L’integrazione con le regole del firewall consente di bloccare automaticamente le fonti malevole confermate.
Monitoraggio e ottimizzazione delle prestazioni
Oltre alla sicurezza, l’analisi dei log rivela caratteristiche delle prestazioni che incidono sull’esperienza utente e sul posizionamento nei motori di ricerca.
Analisi dei tempi di risposta
Ogni voce di log di NGINX può includere la durata di elaborazione della richiesta, mostrando quali endpoint consumano risorse in modo sproporzionato. Individuare le richieste lente permette di concentrare l’ottimizzazione dove ha il massimo impatto.
Percentile | Tempo di risposta obiettivo | Azione necessaria |
|---|---|---|
50° (mediana) | Meno di 200 ms | Monitorare l’andamento |
90° | Meno di 500 ms | Indagare se superato |
95° | Meno di 1000 ms | Priorità di ottimizzazione |
99° | Meno di 2000 ms | Problema di prestazioni critico |
Il legame tra prestazioni del server e posizionamento nei risultati di ricerca fa sì che l’analisi dei log supporti direttamente la SEO. I motori di ricerca considerano la velocità delle pagine nel determinare il ranking, quindi ottimizzare i tempi di risposta è una priorità sia tecnica sia di marketing.
Capire come si comporta il tuo sito da diverse località geografiche aiuta le aziende europee a servire efficacemente il proprio pubblico continentale. I tempi di risposta del server misurati da Parigi, Francoforte e Amsterdam forniscono indicatori di prestazione realistici per il tuo mercato principale.
Monitoraggio del tasso di errore
I codici di stato HTTP rivelano lo stato di salute della tua applicazione web. Se qualche errore 404 dovuto a link obsoleti è inevitabile, una serie ricorrente di errori 5xx indica problemi lato server che richiedono un intervento immediato.
Schemi di errore critici da monitorare:
- Aumenti improvvisi di errori 502 o 503, che suggeriscono guasti dei servizi di backend
- Errori 404 ricorrenti su percorsi specifici, che indicano link interni non funzionanti
- Errori di autenticazione (401/403), che possono segnalare tentativi di forza bruta
- Rapporti anomali tra risposte di errore e richieste andate a buon fine
Scegliere lo strumento adatto alle tue esigenze
Le opzioni per l’analisi dei log di NGINX vanno dalle utility open source da riga di comando alle piattaforme commerciali complete. La scelta deve tenere conto delle competenze tecniche, del budget e dei requisiti operativi.
Soluzioni open source
Strumenti come GoAccess offrono analisi in tempo reale tramite interfacce da terminale o report HTML generati automaticamente. Queste soluzioni sono adatte alle organizzazioni con competenze tecniche che preferiscono gestire in autonomia la propria infrastruttura.
Vantaggi dell’open source:
- Nessun costo di licenza
- Controllo completo sull’elaborazione e sull’archiviazione dei dati
- Personalizzazione tramite modifiche al codice sorgente
- Supporto attivo della community e aggiornamenti regolari
Aspetti da considerare per l’open source:
- Servono competenze tecniche per l’installazione e la manutenzione
- Funzionalità enterprise limitate, come il controllo degli accessi basato sui ruoli
- Difficoltà di scalabilità con volumi di traffico molto elevati
- Responsabilità diretta per aggiornamenti e patch di sicurezza
Piattaforme commerciali
Le soluzioni di livello enterprise offrono funzionalità avanzate, infrastruttura gestita e assistenza professionale. Queste piattaforme giustificano il loro costo con un minore carico operativo e capacità più evolute.
Nel valutare le opzioni commerciali, le aziende europee dovrebbero verificare dove avviene il trattamento dei dati e se i sub-responsabili operano al di fuori della giurisdizione dell’UE. Le piattaforme progettate secondo i principi della privacy garantiscono la conformità senza sacrificare le capacità di analisi.
Integrazione in una strategia di analytics più ampia
I log del server sono solo una delle fonti di dati di un sistema di analytics più ampio. Le organizzazioni più efficaci collegano l’analisi dei log agli analytics a livello di applicazione, ottenendo una visibilità completa su prestazioni tecniche e comportamento degli utenti.
Correlare le metriche del server e dell’applicazione
Abbinare i log delle richieste di NGINX agli eventi a livello di applicazione rivela l’intero percorso dell’utente. La sessione di un visitatore comprende non solo le pagine richieste (visibili nei log del server), ma anche le interazioni all’interno delle single-page application, gli invii di moduli e gli eventi di conversione tracciati a livello applicativo.
Per le aziende europee che danno priorità alla privacy, gli approcci di tracciamento senza cookie consentono questa correlazione senza richiedere banner di consenso. Le piattaforme di analytics moderne possono collegare gli eventi lato server e lato client con tecniche che tutelano la privacy, offrendo informazioni complete nel rispetto delle preferenze dei visitatori.
La documentazione di EuroMetrics spiega come il tracciamento senza cookie mantenga la profondità di analisi senza la complessità di conformità degli approcci basati sui cookie, illustrando l’implementazione pratica per le proprietà digitali europee.
Sinergia tra SEO e analisi dei log
I crawler dei motori di ricerca interagiscono con il tuo sito esattamente come qualsiasi altro visitatore e lasciano tracce nei log di NGINX. Analizzarne il comportamento rivela gli schemi di indicizzazione, individua gli sprechi di crawl budget e mette in luce i problemi di SEO tecnica.
L’analisi dei log dedicata ai crawler rivela:
- Pagine che ricevono un’attenzione dei crawler sproporzionata rispetto alla loro importanza
- URL che restituiscono errori ai bot dei motori di ricerca ma non ai visitatori umani
- Frequenze di scansione per i diversi tipi di contenuto
- Traffico di bot che consuma risorse senza portare valore
Eseguire regolarmente audit SEO insieme all’analisi dei log offre un quadro completo dell’interazione dei motori di ricerca con le tue proprietà digitali e permette di ottimizzare in base al comportamento reale dei crawler anziché a best practice teoriche.
Aspetti di privacy per le aziende europee
Elaborare log di NGINX che contengono indirizzi IP e stringhe user agent significa trattare dati personali ai sensi della normativa europea sulla protezione dei dati. Un’analisi dei log responsabile bilancia le esigenze operative con gli obblighi di privacy.
Pratiche di minimizzazione dei dati
Raccogliere solo le informazioni necessarie riduce i rischi per la privacy e i costi di archiviazione. Molte organizzazioni anonimizzano automaticamente gli indirizzi IP nei log eliminando l’ultimo ottetto, conservando così le informazioni geografiche e di rete e riducendo il trattamento di dati personali.
Tecniche di elaborazione dei log che tutelano la privacy:
- Troncamento o hashing degli indirizzi IP prima dell’archiviazione a lungo termine
- Eliminazione automatica dei log dettagliati dopo periodi di conservazione definiti
- Aggregazione in statistiche riassuntive che non rivelano le singole richieste
- Separazione tra elaborazione analitica e logging operativo
Le aziende europee traggono vantaggio da piattaforme di analytics progettate fin dall’inizio secondo i principi di protezione dei dati. Invece di aggiungere controlli di privacy a posteriori su sistemi nati per contesti normativi diversi, le soluzioni pensate appositamente integrano le tutele necessarie in tutta la loro architettura.
Trasparenza e controllo dei dati
Le organizzazioni che trattano dati dei visitatori tramite i log del server dovrebbero documentare chiaramente le proprie pratiche. La privacy policy dovrebbe spiegare quali informazioni vengono registrate nei log, per quanto tempo vengono conservate e per quali finalità vengono analizzate.
Anche se i log di NGINX di norma non richiedono il consenso esplicito dei visitatori (perché servono a scopi operativi e non di marketing), la trasparenza crea fiducia e dimostra un impegno concreto verso un trattamento responsabile dei dati.
Tecniche di analisi avanzate
Le implementazioni più evolute di uno strumento di analisi dei log di NGINX vanno oltre la reportistica di base e arrivano all’analisi predittiva e ai sistemi di risposta automatica.
Pianificazione della capacità tramite l’analisi storica
Conservare i log a lungo termine consente di analizzare i trend di crescita e gli andamenti stagionali. Capire come evolve il traffico nel corso di mesi e anni orienta le decisioni infrastrutturali su capacità dei server, content delivery network e scalabilità dei database.
Indicazioni per la pianificazione della capacità ricavate dai log:
- Tassi di crescita del traffico che richiedono un ampliamento dell’infrastruttura
- Andamenti stagionali che rendono necessari aumenti temporanei di capacità
- Distribuzione geografica che suggerisce opportunità di installazioni regionali
- Schemi di richiesta che indicano margini di ottimizzazione della cache
Le ricerche sull’analisi integrata dei log mostrano come approcci integrati al caricamento, all’arricchimento e al rilevamento delle anomalie nei log forniscano ai team operativi informazioni utilizzabili invece di semplici dump di dati grezzi.
Risposta automatica agli incidenti
Collegare l’analisi dei log ai sistemi operativi permette di rispondere in modo automatico agli scenari più comuni. Quando l’analisi rileva un picco di traffico che corrisponde a schemi di attacco, i sistemi automatici possono modificare le regole del firewall, attivare il rate limiting o avvisare i team di sicurezza.
Le opportunità di automazione includono:
- Blocco dinamico degli IP in base agli schemi di attacco rilevati
- Attivazione automatica della scalabilità quando il traffico supera le soglie
- Instradamento degli avvisi in base alla gravità dell’errore e ai sistemi coinvolti
- Raccolta di dati diagnostici quando vengono rilevate anomalie
Le implementazioni più mature creano cicli di feedback in cui l’analisi orienta le modifiche di configurazione e l’efficacia della configurazione viene misurata con le analisi successive.
Buone pratiche di monitoraggio e avvisi
Uno strumento di analisi dei log di NGINX dà il massimo quando è integrato in flussi di monitoraggio e avvisi efficaci. L’obiettivo è far arrivare le informazioni giuste ai team giusti al momento giusto.
Configurazione delle soglie di avviso
Avvisi troppo sensibili generano assuefazione e portano i team a ignorare le notifiche. Soglie troppo poco sensibili lasciano crescere problemi reali prima che vengano rilevati. Calibrare i livelli di avviso richiede di conoscere gli andamenti operativi normali.
Principi per avvisi efficaci:
- Basare le soglie sull’analisi statistica degli andamenti storici anziché su valori arbitrari
- Prevedere livelli di avviso graduati (attenzione, critico, emergenza)
- Configurare soglie legate al tempo, tenendo conto che il “normale” varia a seconda dell’ora e del giorno
- Rivedere e regolare periodicamente la configurazione degli avvisi in base al tasso di falsi positivi
Per le aziende che operano su più fusi orari europei, valuta come l’instradamento degli avvisi si adatti agli orari di lavoro delle diverse regioni. Un incidente alle 2 di notte a Parigi coinvolge i team di Francoforte in modo diverso da quelli di Londra.
Dashboard pensate per pubblici diversi
I team operativi tecnici hanno bisogno di informazioni diverse da quelle degli stakeholder aziendali. Le implementazioni efficaci dell’analisi dei log offrono dashboard specifiche per ruolo che mettono in evidenza le metriche rilevanti.
Destinatari | Metriche chiave | Frequenza di aggiornamento |
|---|---|---|
Team operativo | Tassi di errore, tempi di risposta, volume di traffico | Tempo reale |
Team di sicurezza | Schemi di attacco, IP bloccati, anomalie | Tempo reale |
Team di sviluppo | Prestazioni degli endpoint, messaggi di errore, versioni | Ogni ora |
Direzione | Disponibilità, trend del traffico, incidenti | Ogni giorno |
Gli strumenti di monitoraggio che verificano la disponibilità del sito da più località europee completano l’analisi dei log con una convalida esterna dello stato del servizio, rilevando problemi che potrebbero non emergere dai soli log lato server.
Sfide comuni e soluzioni
Implementare un’analisi dei log efficace significa superare ostacoli tecnici e organizzativi.
Gestione del volume dei log
I siti con molto traffico generano milioni di voci di log al giorno, con conseguenti problemi di archiviazione ed elaborazione. Una gestione efficiente dei log richiede di bilanciare le esigenze di analisi con i costi operativi.
Strategie per gestire il volume dei log:
- Attivare la rotazione dei log con compressione delle voci più vecchie
- Archiviare i log dettagliati conservando a tempo indeterminato i riepiloghi aggregati
- Usare il campionamento per le query analitiche su volumi molto elevati
- Adottare un’archiviazione a livelli, con i log recenti su supporti veloci e gli archivi su storage economico
Le ricerche sul parsing di log eterogenei illustrano approcci per gestire in modo efficiente formati di log diversi, consentendo alle organizzazioni di elaborare log provenienti da più fonti senza il costo della normalizzazione.
Correlare log distribuiti
Le architetture moderne distribuiscono il traffico su più istanze di NGINX dietro load balancer. Per analizzare le sessioni degli utenti occorre correlare le richieste tra server diversi.
Soluzioni per la correlazione di log distribuiti:
- Aggregazione centralizzata dei log prima dell’analisi
- Header con ID di richiesta propagati lungo l’intera catena della richiesta
- Sincronizzazione dell’orario su tutti i componenti dell’infrastruttura
- Affinità di sessione, per far arrivare ogni utente sempre allo stesso server
FAQ
Quali informazioni posso ricavare dai log di NGINX?
I log di NGINX contengono indirizzi IP, timestamp delle richieste, metodi HTTP, URL richiesti, codici di stato, dimensioni delle risposte, URL di referrer e stringhe user agent. Puoi ricavarne gli andamenti del traffico, individuare i contenuti più popolari, rilevare errori, analizzare la distribuzione geografica dei visitatori, capire l’uso di dispositivi e browser, misurare i tempi di risposta e identificare minacce alla sicurezza. Con configurazioni avanzate puoi registrare header personalizzati, tempi di risposta dell’upstream e dati specifici dell’applicazione.
Per quanto tempo devo conservare i log di NGINX?
I periodi di conservazione dipendono dalle esigenze operative, dai requisiti di conformità e dalla capacità di archiviazione. La maggior parte delle organizzazioni conserva i log dettagliati per 30-90 giorni, a supporto della risoluzione dei problemi e delle indagini di sicurezza. Le statistiche riassuntive aggregate possono essere conservate a tempo indeterminato con un costo di archiviazione minimo. Le aziende europee devono tenere conto dei principi di protezione dei dati, che impongono di cancellare i dati personali quando non sono più necessari per finalità operative. Alcuni quadri normativi possono imporre periodi di conservazione specifici per gli audit trail.
Posso analizzare i log di NGINX senza violare le norme sulla privacy?
Sì, con le giuste tutele. Anonimizza gli indirizzi IP troncandoli o applicando un hash, limita la conservazione a quanto operativamente necessario, imposta controlli di accesso che restringano chi può interrogare i log, documenta le finalità del trattamento nella privacy policy e, dove possibile, usa analisi aggregate invece di esaminare le singole richieste. I log del server usati per scopi operativi (sicurezza, prestazioni, diagnosi degli errori) di norma non richiedono il consenso esplicito dei visitatori, a differenza dei cookie di analytics per il marketing.
Qual è la differenza tra i log di NGINX e le piattaforme di web analytics?
I log di NGINX registrano ogni richiesta che raggiunge il server, compresi bot, richieste fallite e risorse statiche. Offrono una prospettiva tecnica, incentrata su prestazioni e sicurezza del server. Le piattaforme di web analytics tracciano il comportamento dei visitatori tramite codice lato client e registrano le interazioni all’interno delle pagine, gli eventi di conversione e i percorsi degli utenti. Filtrano il traffico dei bot e si concentrano sul coinvolgimento dei visitatori umani. Le strategie di monitoraggio complete usano entrambi gli approcci: i log per le operazioni tecniche e gli analytics per la business intelligence.
Come scelgo tra strumenti di analisi dei log open source e commerciali?
Considera le competenze tecniche disponibili nella tua organizzazione, il budget, le funzionalità necessarie e le preferenze operative. Gli strumenti open source sono adatti ai team con forti capacità tecniche che preferiscono gestire in autonomia l’infrastruttura e hanno bisogno di flessibilità di personalizzazione. Le piattaforme commerciali sono vantaggiose per le organizzazioni che privilegiano la facilità di installazione, l’assistenza professionale, le funzionalità avanzate e un’infrastruttura gestita. Le aziende europee dovrebbero verificare dove le piattaforme commerciali trattano i dati e se rispettano i requisiti di sovranità dei dati.
L’analisi dei log può migliorare le prestazioni del sito e la SEO?
Assolutamente sì. L’analisi dei log individua gli endpoint lenti da ottimizzare, rivela gli sprechi di crawl budget da parte dei motori di ricerca, rileva i link non funzionanti che danneggiano l’esperienza utente, evidenzia le differenze di prestazioni tra aree geografiche e fa emergere le richieste che consumano molte risorse e rallentano i tempi di risposta del server. Le informazioni sulle prestazioni ricavate dai log, unite a un monitoraggio regolare, consentono decisioni di ottimizzazione basate sui dati che migliorano sia l’esperienza utente sia il posizionamento nei motori di ricerca.
Un’analisi efficace dei log di NGINX trasforma i dati grezzi del server in informazioni operative che migliorano sicurezza, prestazioni ed esperienza utente. Per le aziende europee, scegliere strumenti e approcci che rispettino la sovranità dei dati e offrano al tempo stesso informazioni dettagliate garantisce la conformità senza sacrificare la profondità di analisi. Che tu stia monitorando il sito di una piccola impresa o gestendo un’infrastruttura distribuita complessa, il giusto strumento di analisi dei log di NGINX ti dà visibilità sulle fondamenta tecniche della tua presenza digitale. EuroMetrics completa l’analisi dei log lato server con una web analytics senza cookie e offre alle aziende europee una visibilità completa sia sulle prestazioni tecniche sia sul comportamento dei visitatori, grazie a un’infrastruttura ospitata interamente a Parigi, Francoforte e Amsterdam.